
漫画で分かる!今回のテーマ
 2026年10月21日、PHPの開発チームが緊急の修正版を公開しました。WordPressにも関わるアップデートで、重大な脆弱性2件をふさぎます。この問題は「PHP2Shell」と呼ばれています。攻撃者がログインしなくても、サーバーで不正なプログラムを動かせる危険があります。そのため、深刻度は10点満点中9.2と評価されています。
このニュースを見て、「PHPを上げれば大丈夫」と考えた方もいるかもしれません。PHPの更新はもちろん必要です。ただ、WordPressのサイトを守るには、PHPのアップデートだけでは足りません。
WordPressのアップデートは、PHP・本体・プラグインの3種類です。この記事では、3つの違いと「PHPだけ上げれば安心」が危ない理由を説明します。さらに、3つを安全に進める順番も紹介します。専門知識がなくても大丈夫です。
WordPressのアップデートには3つの種類がある
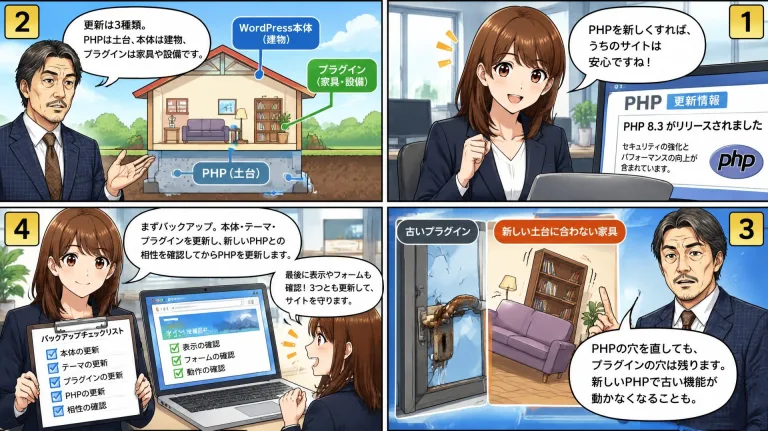
WordPressのサイトは、3つの層が積み重なって動いています。家にたとえると、PHPは「土台」、WordPress本体は「建物」です。そして、プラグインは「あとから入れた家具や設備」にあたります。つまり、どれか1つでも古いままだと、そこが弱点になります。まずは、それぞれの役割を見ていきましょう。
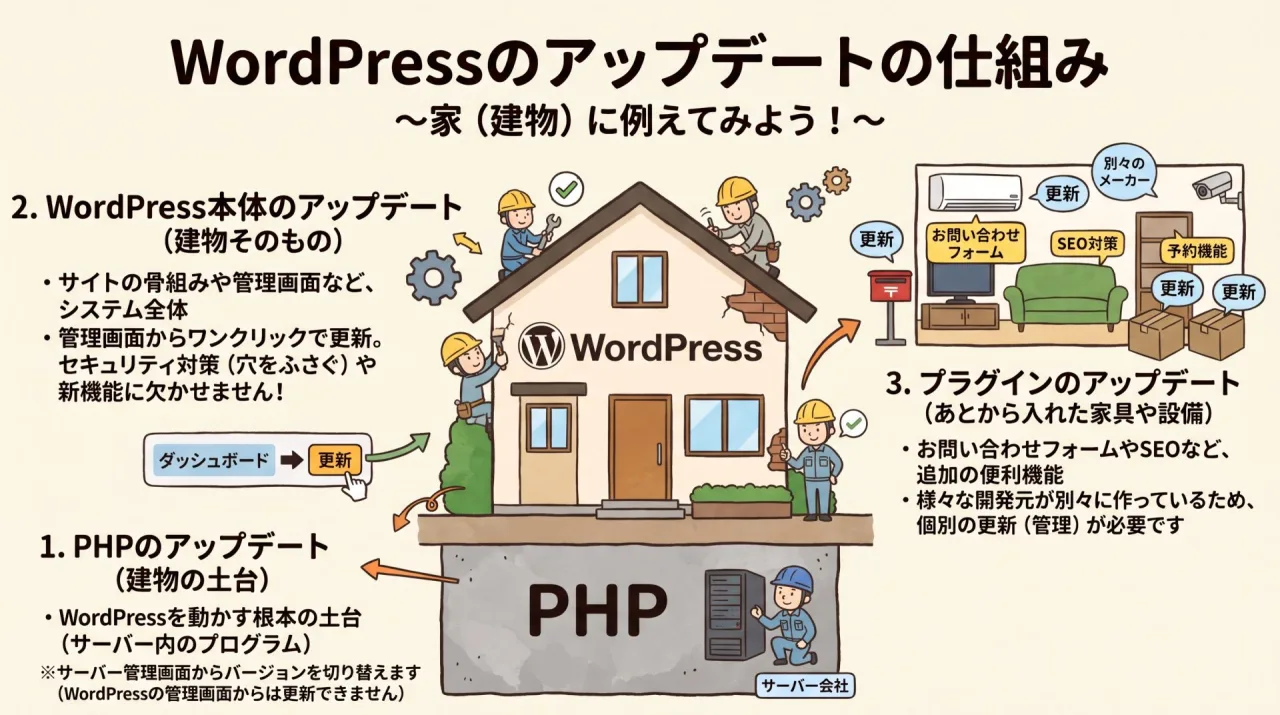
PHPのアップデート(建物の土台)
PHPは、WordPressを動かしているプログラミング言語です。サーバーの中で、ページの表示やお問い合わせフォームの送信処理を担っています。
レンタルサーバーなら、PHP本体を更新するのは基本的にサーバー会社です。なお、WordPressの管理画面からPHPを更新することはできません。担当者ができることは2つです。1つは、サーバーの管理画面でPHPのバージョンを選ぶこと。もう1つは、サーバー会社のお知らせで修正済みかを確かめることです。
WordPress本体のアップデート(建物そのもの)
WordPress本体は、管理画面や投稿機能など、サイトの骨組みにあたる部分です。管理画面の「ダッシュボード → 更新」から更新できます。
本体の更新は、セキュリティの穴をふさぐ小さな更新と、大きな機能更新に分かれます。たとえば2026年9月には、WordPress 7.1.2が公開されました。この更新で、2016年から残っていた重大な脆弱性が修正されています。つまり、番号の末尾が変わるだけの更新でも、サイトを守るには欠かせません。
プラグインのアップデート(あとから入れた家具や設備)
プラグインは、WordPressに機能を追加するための部品です。お問い合わせフォームやSEO対策、予約機能などがあります。とても便利ですが、開発元はそれぞれ違います。そのため、更新のタイミングも品質もバラバラです。
たとえば、プラグインが10個なら、10の開発元から別々に更新が届きます。プラグインが増えるほど、気にかけなければならない更新も増えていくわけです。
「PHPだけ上げれば安心」が危ない2つの理由
3つの役割がわかったところで、本題に入りましょう。PHPを最新にしても安心できない理由は、大きく2つあります。
理由1:PHPの更新で直るのはPHPの穴だけ
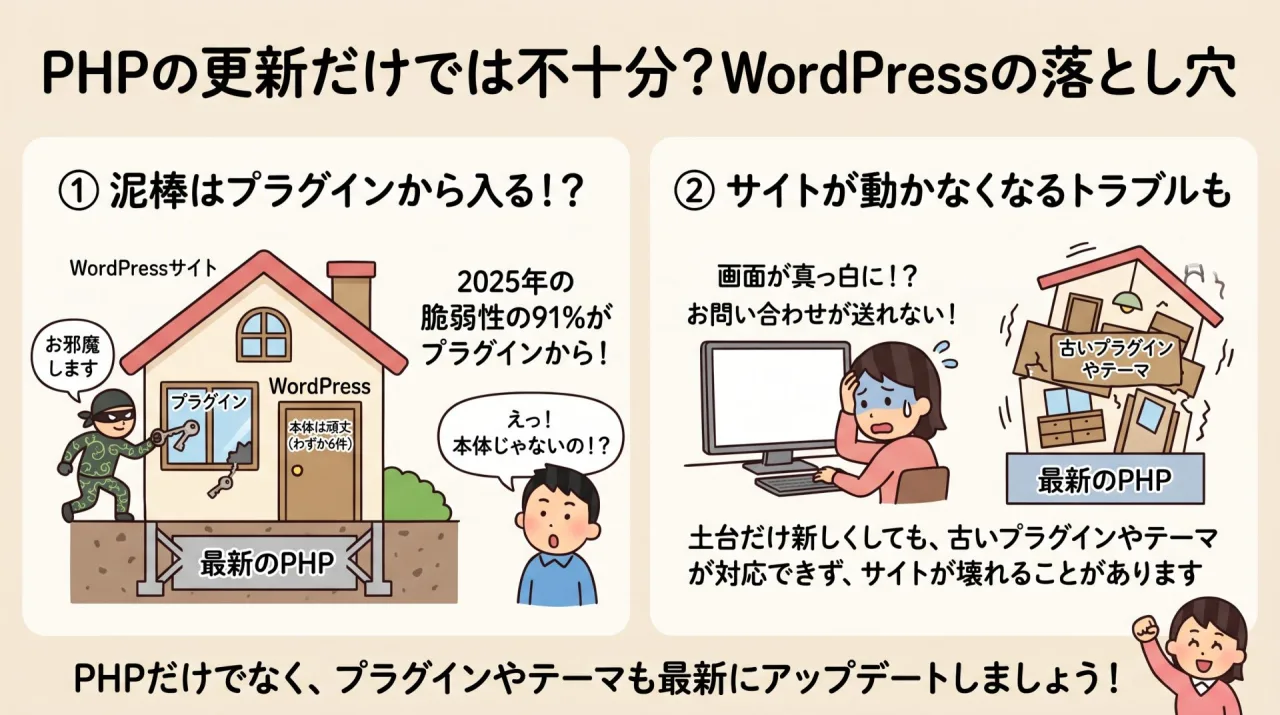 1つめは、PHPの更新で直るのは、PHPの穴だけだという点です。土台をいくら補強しても、窓のカギが壊れていれば泥棒は入れてしまいます。WordPress専門のセキュリティ企業Patchstackの調査があります。2025年に見つかったWordPress関連の脆弱性は11,334件でした。そのうち91%はプラグインで見つかったものでした。一方、WordPress本体の脆弱性は、わずか6件です。また、人気プラグインに絞っても、1週間で31件の脆弱性が報告された週があります。つまり、脆弱性の大半は、PHPでも本体でもなく、プラグインにあるのです。
理由2:PHPだけ上げるとサイトが動かなくなることがある
2つめは、PHPだけを新しくすると、サイトが動かなくなることがある点です。なぜなら、古いプラグインやテーマが新しいPHPに未対応の場合があるからです。いわば、土台だけを替えて、上の家具が合わなくなるようなものです。「PHPを上げたら、サイトが真っ白になった」というトラブルは珍しくありません。また、「お問い合わせフォームが送れなくなった」というケースもあります。
つまり、PHPだけの更新では、困った結果になりかねません。それは、「プラグインの穴は残ったまま」か「サイトが壊れる」のどちらかです。今回のPHP2Shell騒動で実際に何が起きたのかは、PHP脆弱性で何が起きた?ウマ娘やpixivも止まった騒動と、今すぐできる対策で詳しく紹介しています。
3つのアップデートを安全に進める順番
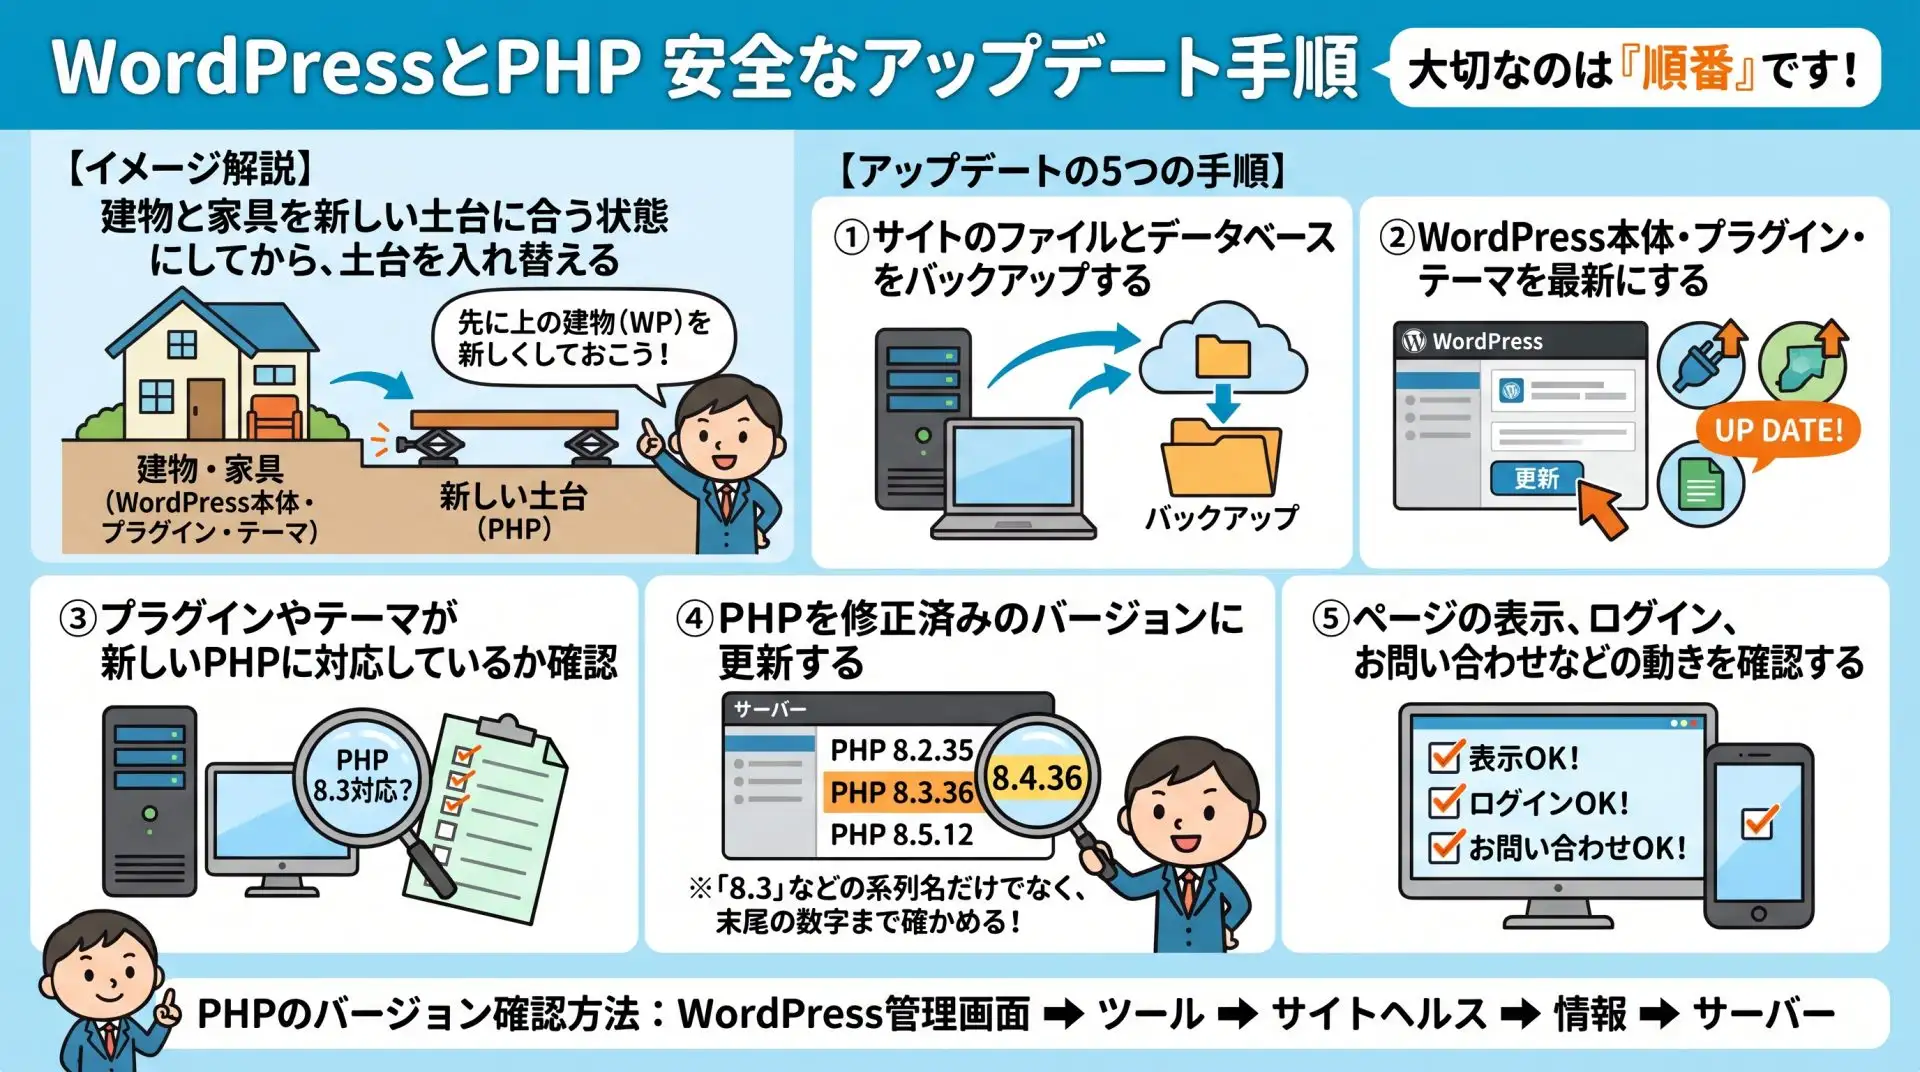 では、WordPressの3つのアップデートはどう進めればよいのでしょうか。大切なのは順番です。WordPress公式も、PHPを変える前の準備を案内しています。バックアップ後に本体・テーマ・プラグインを更新し、相性を確かめる流れです。手順にまとめると、次のとおりです。
WordPressのアップデートを安全に進める5つのステップ
▼ 安全に進める5つのステップ
- サイトのファイルとデータベースをバックアップする
- WordPress本体、プラグイン、テーマを最新にする
- 使っているプラグインやテーマが、新しいPHPに対応しているか確認する
- PHPを修正済みのバージョンに更新する
- ページの表示、ログイン、お問い合わせフォームなどの動きを確認する
先に建物と家具を新しい土台に合う状態にしておき、それから土台を入れ替える。こう考えると、順番の意味がつかみやすいと思います。
✔ チェックポイント:PHPのバージョンを確認しよう
PHPのバージョンは、WordPressの管理画面で確認できます。「ツール → サイトヘルス → 情報 → サーバー」と進んでください。修正版は、PHP 8.2.35、8.3.36、8.4.27、8.5.12です。「8.3」のような系列名だけでなく、末尾の数字まで確かめてください。なぜなら、「PHP 8.3」を選べても、修正版とは限らないからです。なお、PHP 8.1以前はすでに通常のサポートが終わっています。まだ使っている場合は、サーバー会社の案内を確認しましょう。そのうえで、新しい系列への移行を計画してください。
更新の手間と保守費用をおさえるなら「プラグインを減らす」
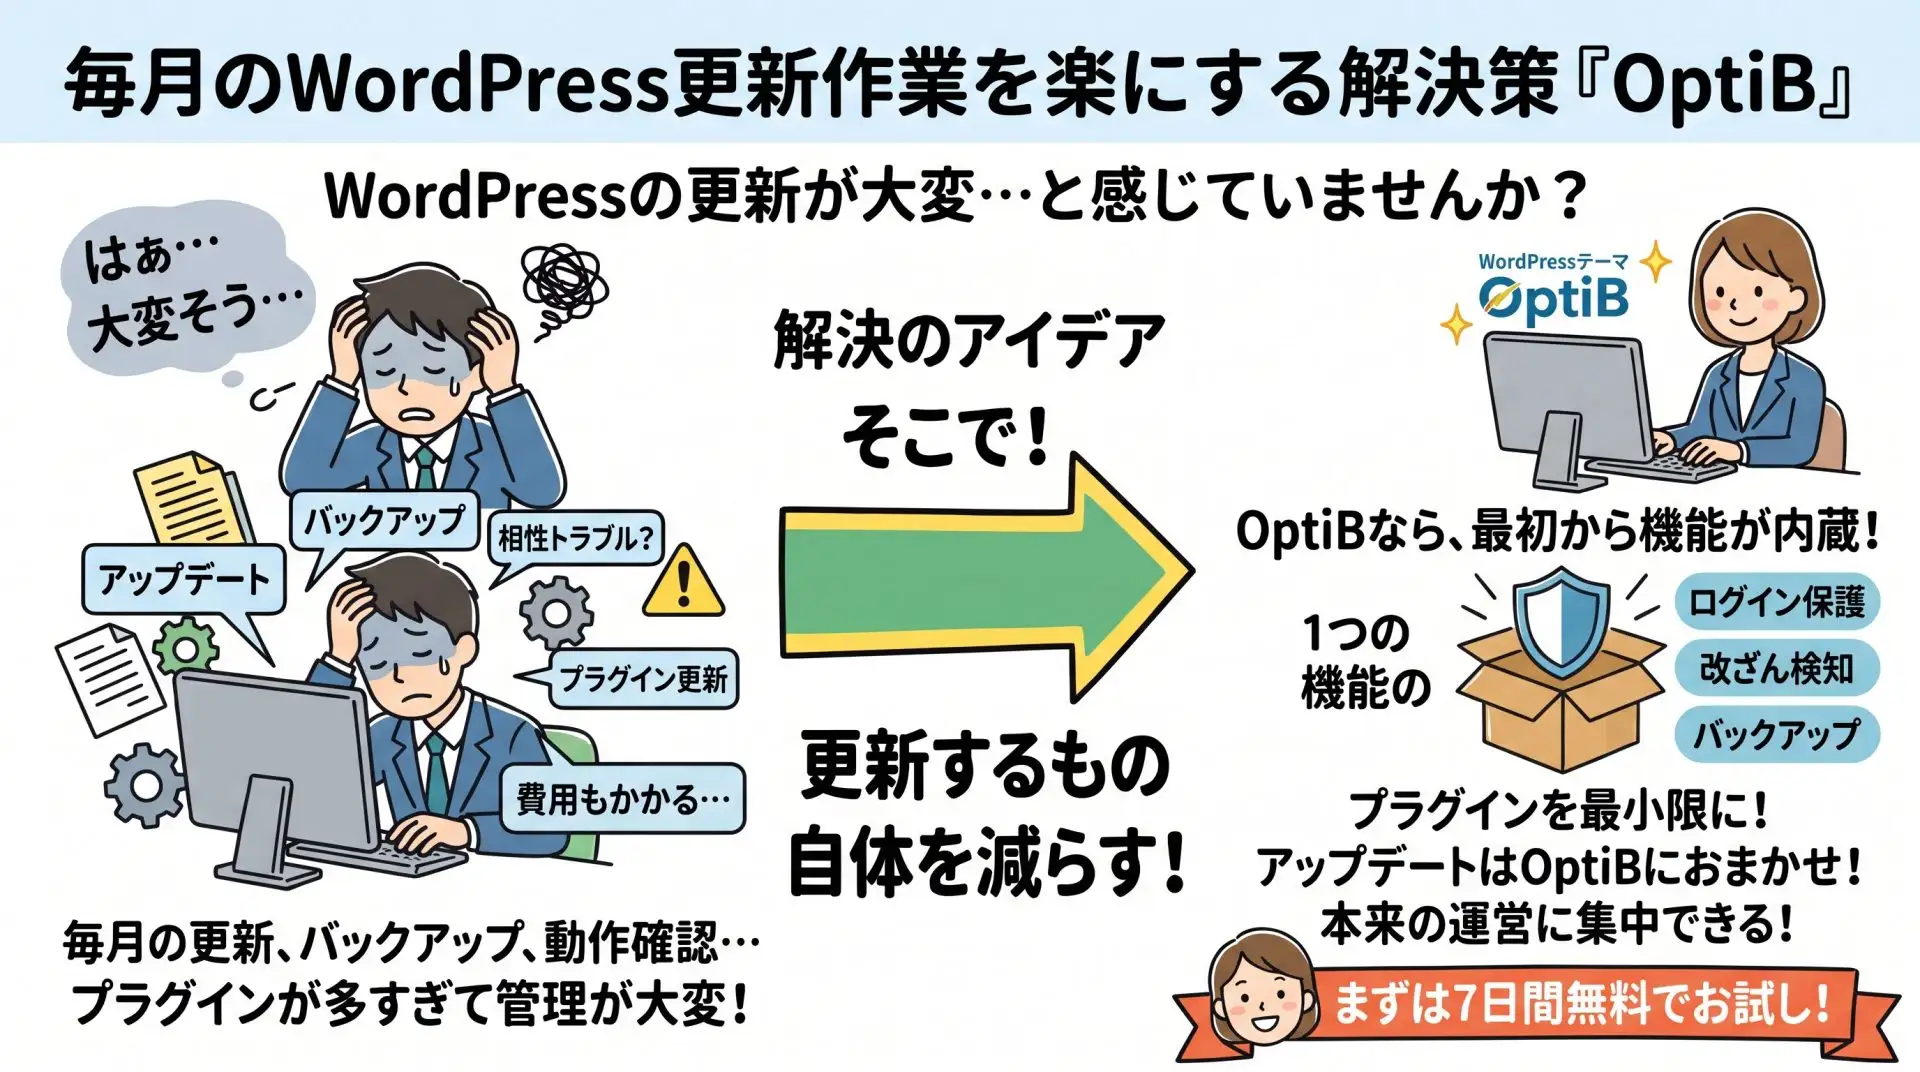 ここまで読んで、「毎月3つも更新するのは大変そう」と感じた方も多いでしょう。本業のかたわらでWeb担当をしている方なら、なおさらです。更新のたびにバックアップを取り、動作を確かめるのは簡単ではありません。かといって、保守会社にすべて任せれば、そのぶん毎月の費用がかかります。
そこで考えていただきたいのが、「更新するもの自体を減らす」という方法です。もちろん、PHPと本体の更新は避けられません。しかし、プラグインの数は自分たちで減らせます。プラグインが少なければ、毎月の更新作業が減ります。脆弱性の入口も、相性トラブルの心配も、まとめて小さくなります。
セキュリティ機能を内蔵したテーマ「OptiB」という選択肢
その手段のひとつが、WordPressテーマ「OptiB」です。OptiBは、セキュリティ機能を最初からテーマに備えています。ログイン保護や改ざんの検知、バックアップなどです。別々のプラグインをそろえる必要はありません。そのため、管理するプラグインの数をおさえられ、設定画面もひとつにまとまります。アップデートやセキュリティ対応は、OptiBチームが続けていきます。その結果、担当者の方は、本来のサイト運営に集中できます。購入後7日間はプランの機能を無料で試せます。まずは自社サイトのプラグインをどこまで減らせるか、確かめてみてはいかがでしょうか。
OptiBの12のセキュリティ機能は、こちらのページで詳しく紹介しています。
まとめ:WordPressのアップデートは3つセットで考えよう
WordPressのアップデートには、PHP・本体・プラグインの3種類があります。しかし、PHPだけを上げても、プラグインの穴は残ります。しかも、古いプラグインが新しいPHPに合わず、サイトが動かなくなることもあります。まずバックアップを取り、本体とプラグインを更新してから、PHPを上げましょう。
出典・参考
- WP Pilot「PHPの重大な脆弱性『PHP2Shell』とは? WordPress利用者が確認したい影響と対策」(脆弱性の概要、修正バージョン、PHP 8.1以前のサポート状況、WordPress公式の案内)
- WPBeginner「重大なPHPの脆弱性が発見されました:WordPressサイトを保護する方法」(緊急修正の公開、PHPバージョンの確認方法)
- Innovatopia「WordPress 7.1.2、Critical脆弱性を修正」(WordPress本体の脆弱性修正の例)
- マイナビニュース TECH+「WordPressの脆弱性情報」(人気プラグインの週間脆弱性報告件数)
- Patchstack「State of WordPress Security In 2026」(2025年の脆弱性件数と内訳)
- OptiB「WordPressセキュリティ対策の決定版!改ざん・不正ログインを防ぐOptiBの12機能」(OptiBのセキュリティ機能)
株式会社ウィズ・プランニング 代表取締役
北海道北見市留辺蘂町を拠点に、ホームページ制作・システム開発・アプリ開発・デザイン制作をはじめ、AIを活用した業務改善やマーケティング支援など、インターネットビジネス全般を手掛ける。
AIを活用したホームページ運営プラットフォーム「OptiB(オプティブ)」、地域の情報発信・集客プラットフォーム「みんなのタウンマップ」の開発者・運営者。
これまで300社を超えるWebサイト・システム制作に携わり、上場企業やテレビ・CMで活躍する企業、芸能プロダクションなど、多様な業種のWebプロジェクトを担当。
近年は生成AIの専門家として、企業・自治体・各種団体向けのセミナー・研修に登壇し、AI導入、業務効率化、DX推進を支援している。
「ホームページを作るだけでは終わらせない」をコンセプトに、企画・開発・マーケティング・運用まで一貫した支援を行う。
趣味はベースギター、一眼レフカメラ、腕時計収集、海外旅行。
▼登壇実績
・時事通信社公認スクール「生成AI経営マスターアカデミー」講師(3度の登壇)
・各種企業・自治体・商工会議所・商工会・同友会向けの生成AIセミナー/研修に多数登壇
・高校からの依頼でSNS運用をテーマとした講義を実施